Hibrit bulut, aynı iş sürecinin bir bölümünü kurum içi veri merkezinde veya özel sanallaştırma katmanında, diğer bölümünü ise barındırıcı bulut ortamında çalıştırıp iki tarafı ortak ağ ve kimlik kurallarıyla bağlama yaklaşımıdır. Kısa cevap şudur. Teknik olarak hibrit sayılmak için yalnızca bulutta bir sunucu açmak yetmez. Uygulama ve kullanıcı trafiğinin hangi yoldan gideceği, dizin ve oturum bilgisinin nerede doğrulanacağı ve güvenlik sınırlarının iki ortamda nasıl süreceği yazılı olmalıdır. Bu bağlantılar eksikse ekip iki ayrı siteyi elle köprülemeye çalışır.
Bu metin hibrit bulut altyapı çözümleri hizmet sayfasını destekler. Paket veya fiyat listesi sunmaz. İlk geçiş dalgasındaki kimlik ve ağ risklerini lift and shift ilk dalga riskleri yazısında, geçiş kontrol listesini uygulama veri kimlik katmanları metninde ele aldık.
Hızlı Özet
Hibrit bulut iş yükü yerleşimi ile bağlantı ve kimlik tasarımının birlikte düşünülmesini gerektirir. Kurum içi VLAN ve güvenlik duvarı kuralları bulut alt ağı ve güvenlik grubu ile aynı mantıkta okunmalıdır.
Kimlik tarafında Active Directory, Azure AD veya benzeri bir dizin ile bulut IAM rolü aynı kullanıcı hikâyesini bozmamalıdır. Federasyon, senkron veya hibrit oturum modeli seçimi uygulama listesine göre yapılır.
Leon-X bulut altyapısının sahibi değildir. Bağlantı topolojisi, segmentasyon ve kimlik entegrasyonu için gereksinim çıkarımında operasyon ekibinizle çalışır.
İçindekiler
- Hibrit Bulut ile Tek Bulut veya Multi Cloud Ayrımı
- Kurumsal Ağda Segmentasyon ve Ulaşılabilirlik
- Bağlantı Kanalları ve Güven Sınırı
- DNS ve İsim Çözümleme
- Kimlik Katmanı ve Oturum Modeli
- Uygulama Bağımlılıkları ve Veri Akışı
- İzleme ve Güvenlik Görünürlüğü
- Yaygın Hatalar
- Kontrol Listesi
- Leon-X ile Sonraki Adım
- Sık Sorulan Sorular
- Sonuç
- Kaynaklar
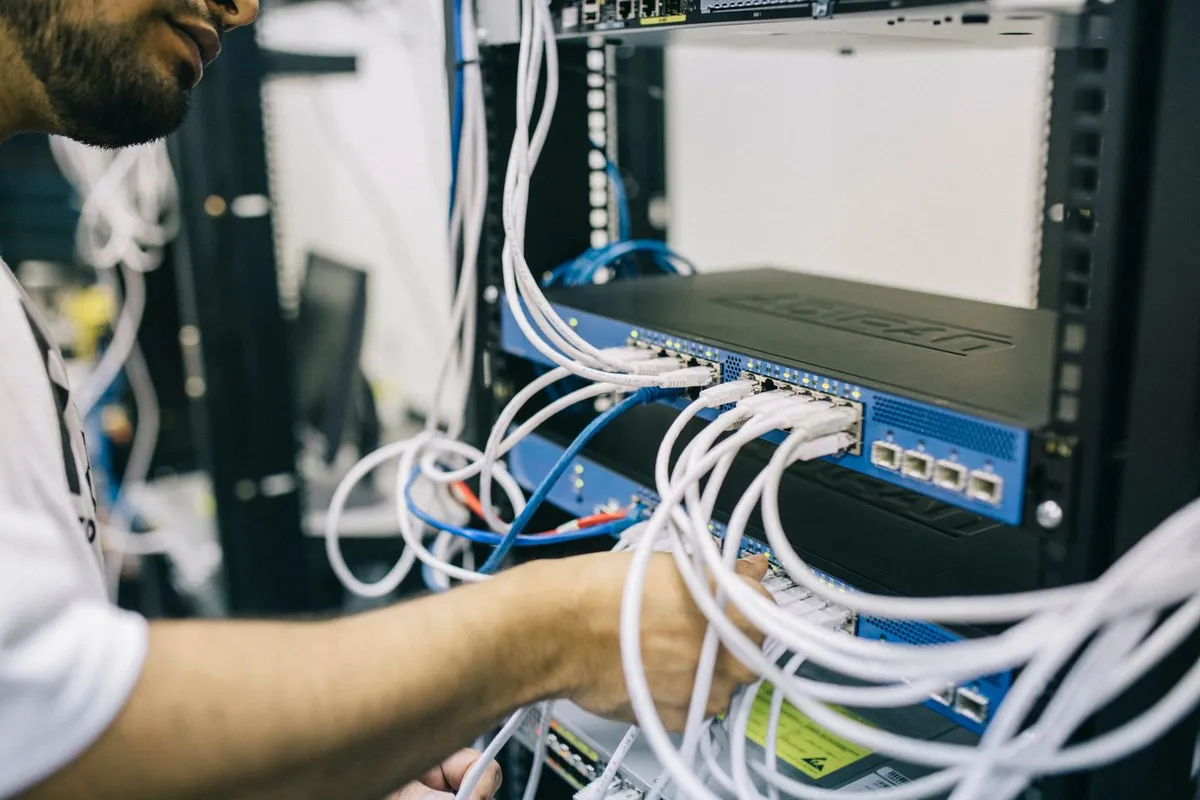
Kaynak Pexels, veri merkezinde sunucu altyapısı.
Hibrit Bulut ile Tek Bulut veya Multi Cloud Ayrımı
Tek bulut modelinde kurum iş yüklerinin tamamı veya büyük çoğunluğu bir barındırıcı sağlayıcıda çalışır. Kurum içi sistemler yalnızca istemci veya entegrasyon noktası olarak kalabilir. Hibrit modelde ise üretim veritabanı, dosya sunucusu veya sanallaştırma kümesi yerelde dururken web katmanı veya analitik iş yükü buluta taşınır. İki ortam aynı kullanıcı ve aynı uygulama akışı için birlikte çalışır.
Multi cloud birden fazla bulut sağlayıcısı kullanımını ifade eder. Hibrit ile çakışabilir çünkü kurum hem yerel hem iki bulut sağlayıcısı kullanıyorsa hem hibrit hem multi cloud tanımına yaklaşır. Operasyon ekibi için ayrım pratiktir. Hibrit sorusu yerel ile bulut arasındaki bağlantı ve kimliktir. Multi cloud sorusu sağlayıcılar arası veri ve kimlik tekrarıdır.
IaaS sorumluluk paylaşımı hibritte ağ ve kimlik katmanının çoğu zaman kurum sorumluluğunda kaldığını hatırlatır. Bulut sağlayıcısı alt ağ ve güvenlik grubu aracı sunar. Kuralları yazmak ve dizin entegrasyonunu sürdürmek sizin tarafınızdadır.
Kurumsal Ağda Segmentasyon ve Ulaşılabilirlik
Yerel tarafta VLAN, güvenlik duvarı bölgesi ve yönlendirme tabloları yıllar içinde birikir. Bulut tarafında alt ağ, route table ve güvenlik grubu farklı bir kontrol panelinde yönetilir. Hibrit tasarımda her uygulama akışı için kaynak IP aralığı, hedef port ve yön bilgisi iki tarafta da tanımlı olmalıdır.
Segmentasyon yalnızca dış dünyayı kesmek için değildir. Uygulama katmanının veritabanına giden yolu bulut güvenlik grubunda açık değilse bağlantı sessizce düşer. Yerelde açık olan port bulut tarafında kapalı kalabilir. Taşıma öncesi trafik matrisi bu uyumsuzluğu azaltır.
Bulut sunucu operasyon modeli kapasite ve ağ okumasını bulut tarafında nasıl yapacağınızı gösterir. Sanal sunucu ile bulut sunucu farkları yerel VM alışkanlıklının bulutta bire bir taşınmayacağını hatırlatır.
Bağlantı Kanalları ve Güven Sınırı
Kurum içi ile bulut arasındaki trafik genelde site-to-site IPsec VPN, özel hat veya sağlayıcı özel bağlantı seçenekleriyle taşınır. Seçim gecikme, bant genişliği ve operasyon becerisine bağlıdır. VPN hızlı başlar ancak tünel kapasitesi ve yeniden bağlanma prosedürü yazılmalıdır. Özel hat daha öngörülebilir yol sunar ancak sözleşme ve fiziksel teslim süresi plana girer.
Güven sınırı artık yalnızca internet çıkışında değildir. Hibrit bağlantı noktası yeni bir bölge sayılır. Bu noktada log toplama, saldırı yüzeyi ve erişim listesi gözden geçirilir. Tünel uçlarında hangi alt ağların görüleceği minimum ayrıcalık ile sınırlandırılır.
DNS ve İsim Çözümleme
Uygulamalar sık sık sabit host adına veya yerel DNS bölgesine bağlıdır. Buluta taşınan sunucu yeni bir ad alır. İstemci hâlâ eski adı çözümlerse trafik yanlış siteye gider. Hibrit planında birincil DNS stratejisi seçilir. Koşullu yönlendirme, bölge delegasyonu veya ortak özel DNS alanı seçenekleri değerlendirilir.
Split DNS senaryosunda aynı ad içeriden ve dışarıdan farklı IP döndürür. Bu kasıtlı bir modeldir ve dokümante edilmelidir. Test ortamı ile üretim adının karışması hibrit geçişlerde sık görülen kesinti nedenidir.
Kimlik Katmanı ve Oturum Modeli
Kurumsal ortamda Active Directory veya eşdeğer bir dizin çoğu sunucu oturumunun kaynağıdır. Bulutta IAM rolü, grup ve politika farklı bir düzlemde tanımlanır. Hibrit kimlik için üç pratik yol vardır. Dizin replikasyonu veya senkron, federasyon ile ortak oturum ve bulut tarafında ayrı hesap ile manuel eşleme. Üçüncü yol geçici çözüm olarak kalırsa parola ve yetki dağınımı riski büyür.
Uygulama katmanı LDAP veya Kerberos bekliyorsa buluttaki sunucunun dizine güvenli yoldan ulaşması gerekir. Gecikme ve güven duvarı kuralları oturum açma hatalarını üretir. Taşıma öncesi kimlik testi ayrı bir madde olarak runbook içine yazılır.
Hizmet hesapları ve otomasyon kimlik bilgileri hibritte sık unutulur. Yerelde dönen zamanlanmış görev bulut API anahtarı ile değiştirilmeden taşınırsa yetki hatası veya sessiz başarısızlık oluşur.
Uygulama Bağımlılıkları ve Veri Akışı
Hibrit mimaride uygulama sunucusu bulutta, veritabanı yerelde kalabilir. Bu model gecikme ve kesinti toleransını uygulama kodu belirler. Her istek iki site arasından geçer. Bağlantı kopunca bulut katmanı ayakta görünür ancak işlem yapamaz.
Veri çıkışı ve yedekleme akışı da hibrit topolojiye bağlıdır. Yedek trafiği tünel üzerinden yerel depoya mı gider yoksa bulut içi depolamaya mı yazılır sorusu erken cevaplanmalıdır. Politika ve sözleşme koşulları proje öncesinde doğrulanır.
İzleme ve Güvenlik Görünürlüğü
Merkezi SIEM veya log toplayıcı yerel ağ adreslerine göre yapılandırılmış olabilir. Buluta taşınan sunucu log göndermezse hibrit ortamda kör nokta oluşur. Ajan yeniden kayıt ve test alarmı taşıma kontrol listesine eklenmelidir.
Güvenlik ekibi için hibrit tek panel demek değildir. Olay korelasyonu için kaynak sistem, bağlantı noktası ve bulut kimlik loglarının aynı zaman çizgisinde toplanması gerekir. Hangi logun nerede tutulacağı veri saklama politikası ile uyumlu seçilir.
Yaygın Hatalar
Bulutta sunucu açıp VPN kurmadan hibrit ilan etmek iki ayrı operasyon modelini birleştirmez.
Güvenlik grubunu geçici olarak tam açık bırakıp sonra daraltmayı unutmak saldırı yüzeyini büyütür.
Dizin senkronunu kullanıcı sayısı ile ölçmek uygulama oturum testini atlatır.
DNS değişikliğini taşıma gecesi ilk kez denemek geri alma süresini uzatır.
Yerel ve bulut yedekleme araçlarını aynı sunucuda çakıştırmak kilit ve tutarlılık sorunları üretir.
Kontrol Listesi
- İş yükü yerleşim haritası yerel ve bulut rollerini gösteriyor.
- Trafik matrisi port ve yön bilgisi ile iki tarafta tanımlı.
- Bağlantı kanalı kapasitesi ve yeniden bağlanma prosedürü yazılı.
- DNS stratejisi ve split DNS ihtiyacı netleşti.
- Kimlik modeli seçildi ve örnek kullanıcı ile oturum testi yapıldı.
- Hizmet hesapları ve otomasyon kimlikleri güncellendi.
- Log ve alarm akışı bulut kaynaklarını kapsıyor.
- Geri dönüş ve kesinti senaryosu runbook içinde numaralandı.
Leon-X ile Sonraki Adım
Leon-X mevcut ağ ve dizin yapınızı hibrit hedef mimariyle karşılaştırır. Segmentasyon, bağlantı ve kimlik entegrasyonu için uygulanabilir adımları runbook dosyanıza işler. Hibrit bulut altyapı çözümleri kapsamında iş yükü yerleşimi ve entegrasyon gereksinimlerini değerlendirir. Altyapı sahibi değildir. Keşif için iletişime geçin.
Sık Sorulan Sorular
Hibrit bulut için mutlaka özel hat gerekir mi?
Hayır. Küçük ve orta ölçekli başlangıçlarda site-to-site VPN yaygın seçimdir. Gecikme ve bant genişliği ihtiyacı arttığında özel bağlantı değerlendirilir. Karar uygulama profili ve sözleşme koşullarına göre verilir.
Active Directory bulutta kopyalanmadan hibrit olur mu?
Bazı senaryolarda federasyon veya sınırlı senkron yeterli olur. Uygulama Kerberos veya LDAP bekliyorsa dizin erişim yolu tasarlanmalıdır. Her iş yükü için aynı kimlik modeli zorunlu değildir.
Güvenlik grubu yerel güvenlik duvarının yerine geçer mi?
Hayır. İki katman birlikte okunmalıdır. Bulut güvenlik grubu sanal makine arabirimine yakın kurallar taşır. Kurum içi güvenlik duvarı kampüs ve veri merkezi trafiğini yönetir.
Hibrit mimari geçişi hızlandırır mı?
Bağlantı ve kimlik hazır değilse geçiş yavaşlar. Ön hazırlık tamamlandığında iş yükü dalgaları daha öngörülebilir ilerler.
Sonuç
Hibrit bulut yerel ve bulut kaynaklarının ortak ağ ve kimlik kurallarıyla yönetildiği operasyon modelidir. Segmentasyon, bağlantı kanalı, DNS ve dizin entegrasyonu planlanmadan açılan sunucular iki site arasında manuel köprü gerektirir. Kontrol listesi ve runbook ile bu katmanlar önce sabitlenirse sonraki iş yükü dalgaları daha güvenli ilerler. Mimari görüşme için hibrit bulut altyapı çözümleri sayfasına bakabilirsiniz.
Kaynaklar
- Leon-X içerik ve claim politikası,
docs/research/leonx-seo-claim-evidence.md - Hibrit bulut kuyruk kaydı,
blog_konulari.mdStage 5