Yedek ortama geçişte altyapı ekibi sanal makineleri açar, replikasyon paneli sağlıklı görünür ve toplantıda hâlâ kullanıcı erişimi geciktiği söylenir. Kök neden çoğu kez compute katmanında değil DNS veya TLS zincirinde kalır. Eski bir A kaydı, yük dengeleyicide unutulmuş ad, TLS belgesinde olmayan bir sunucu adı veya yanlış TTL planı geçiş süresini uzatır. Yedek siteye ağ trafiği aktarılırken DNS ve TLS belgesi adımları runbook ile aynı öncelikte yazılmalıdır.
Bu metin DRaaS ürün sayfasını destekler. Ürün satışı yapmaz. Paket kapsamı proje öncesinde doğrulanır. Leon-X Bulutistan altyapısının sahibi değildir. Yedek siteye geçiş planını ve DNS ile TLS belgesi kontrol listesini operasyon ekibinizle koordine eder.
Hızlı Özet
Yedek siteye ağ trafiği aktarımı, trafiği ikincil konuma veya yedek uç noktaya yönlendirir. VM ayağa kalkması tek başına kullanıcıya servis vermez. İstemci önce DNS çözümlemesi yapar, sonra TLS el sıkışmasında sunucu adını kimlik belgesiyle karşılaştırır.
Tatbikat ölçümüne DNS yayılım süresini ve TLS belgesi geçerliliğini katmazsanız toparlanma süresi hedefi yanıltıcı kalır. Hedef süreler taahhüt değil, yazılı hedef olarak değerlendirilir ve sözleşmeyle netleşir.
İçindekiler
- Neden replikasyon yetmez
- DNS kayıtları ve TTL planı
- Split horizon ve iç dış ayrımı
- Yük dengeleyici ve sağlık kontrolü
- TLS belgesi ve ad uyumu
- Kimlik ve federasyon katmanı
- Tatbikat ölçümünde DNS ve TLS
- Yaygın tuzaklar
- Kontrol listesi
- Leon-X ile sonraki adım
- Sık sorulan sorular
- Sonuç
- Kaynaklar
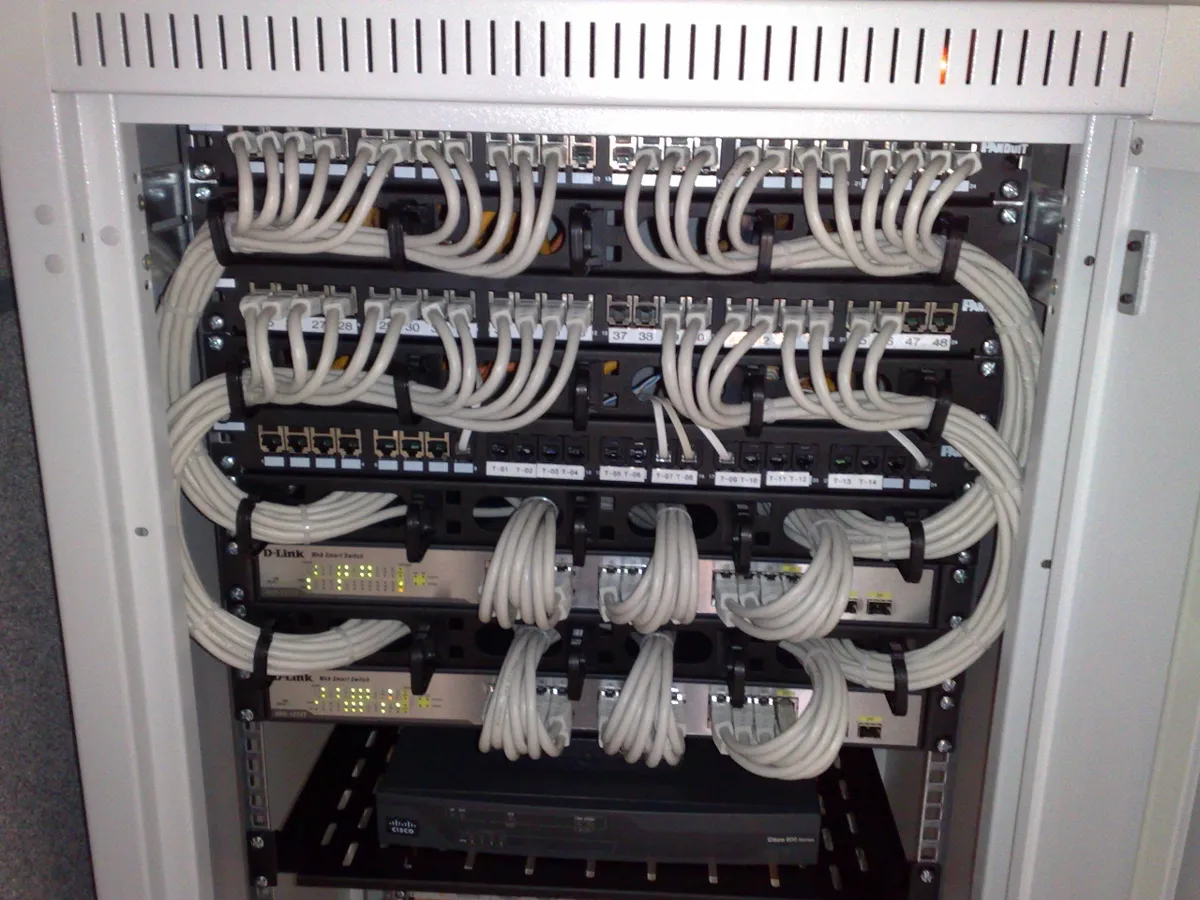
Kaynak Wikimedia Commons, 19-inch rackmount Ethernet switches and patch panels. Fotoğraf Dsimic tarafından çekilmiş olup CC BY-SA 4.0 lisansıyla yayımlanmıştır. Görsel WebP biçimine çevrilip boyutlandırıldı.
Neden replikasyon yetmez
Felaket kurtarma tasarımında compute ve depolama katmanı ilk tamamlanan işlerden biridir. Replikasyon gecikmesi grafikte izlenir. Kullanıcı yolculuğu ise farklı sırayla ilerler. Tarayıcı veya istemci uygulaması servis adını çözer, bağlantı kurar, TLS belgesini doğrular, kimlik sunucusuna gider ve ancak sonra iş mantığına ulaşır.
Bu zincirin ortasında bir adım takılırsa paneldeki yeşil ikon anlamsız kalır. Toparlanma süresi hedefi ve yedek ortama geçiş tatbikatı metninde DNS gecikmesinin süreyi şişirdiğini anlattık. Bu yazı yedek siteye geçiş sırasında hangi DNS ve TLS belgesi hatalarının tekrarlandığına odaklanır.
DR runbook belgesinde uygulama sırası yazılı olmalıdır. DNS güncellemesi runbookta ayrı bir başlık taşımıyorsa trafik aktarımı yarım kalır.
DNS kayıtları ve TTL planı
DNS kaydı değiştiğinde tüm resolver anında güncellenmez. TTL değeri eski cevabın önbellekte kalma süresini belirler. Felaket anında yüksek TTL kullanıyorsanız kullanıcılar üretim IP adresine dönmeye devam edebilir veya çökmüş bir uç noktaya gidebilir.
Planlı tatbikat öncesinde kritik kayıtlar için TTL düşürülür. Düşürme işlemi tatbikat tarihinden en az bir tam TTL döngüsü önce yapılmalıdır. Acil geçişte TTL kısaltma beklentisi gerçekçi değildir.
Kayıt envanteri tek tabloda toplanmalıdır.
| Alan | Açıklama |
|---|---|
| Servis adı | Kullanıcıya görünen FQDN |
| Kayıt tipi | A, AAAA, CNAME, alias |
| Üretim hedefi | Aktif site IP veya LB adı |
| Yedek hedefi | Geçiş sonrası değer |
| TTL | Üretim ve tatbikat öncesi değer |
| Sahip ekip | Değişiklik onayı |
CNAME zinciri uzunsa hata ayıklama zorlaşır. Her atlama için sorumlu ve beklenen çözüm yolu yazılmalıdır. Bağımlılık haritası çalışması DNS bağımlılıklarını uygulama listesine eklemelidir.
Split horizon ve iç dış ayrımı
Kurumsal ağlarda aynı servis adı içeriden ve dışarıdan farklı IP dönebilir. Split horizon veya iç DNS görünümü geçiş sırasında karışırsa iç kullanıcı yedek siteye giderken dış müşteri hâlâ eski adrese takılabilir.
Tatbikat senaryosu hangi görünümün test edildiğini açık yazmalıdır. Yalnızca iç DNS güncellendiği halde dış erişim doğrulanmış sayılmaz. Tersi de geçerlidir.
VPN veya özel hat üzerinden gelen kullanıcılar için resolver seçimi ayrı satırdır. Evden çalışan profili ile ofis profili aynı FQDN için farklı sonuç üretebilir. Her profil için beklenen çözüm ve test kullanıcısı tanımlanmalıdır.
Yük dengeleyici ve sağlık kontrolü
Trafik aktarımı çoğu ortamda yük dengeleyici veya trafik yöneticisi üzerinden yapılır. DNS kaydı LB VIP adresine işaret eder. Backend havuzundaki üyeler sağlık kontrolüne tabidir.
Yedek sitede LB henüz yapılandırılmadıysa DNS doğru IP'ye gelse bile trafik boşa düşer. Runbook adımı şunları içermelidir.
- Yedek havuzda hedef sunucuların kayıtlı olması
- Sağlık kontrolü yolunun uygulama katmanına kadar uzanması
- Üretimde kapalı olan bakım modu bayrağının yedekte sıfırlanması
- SNAT veya kaynak IP kurallarının yedek siteye uygun olması
Ağ kesintisinde yalnızca sanal IP taşınması yeterli sayılmaz. Katman 4 ile katman 7 arasındaki fark tatbikat raporuna yazılmalıdır. Hot, warm ve cold site seçimi yedek LB'nin ne kadar hazır beklediğini belirler.
TLS belgesi ve ad uyumu
TLS el sıkışması sırasında istemci bağlandığı adı kimlik belgesindeki Subject Alternative Name veya Common Name listesiyle karşılaştırır. Geçiş sonrası sunucu farklı bir IP'de çalışsa bile kullanıcı aynı servis adına gider. Belge o adı kapsamıyorsa tarayıcı bağlantıyı keser.
Yaygın hata kalıpları şunlardır.
Yedek ortamda eski veya test TLS belgesi. Panellerde yalnızca süre dolmuş uyarısı görülür, üretim adı kapsanmaz.
Wildcard yetersizliği. Alt alan adı wildcard dışında kalır, özellikle bölge veya ortam etiketli adlarda.
Ara belge eksikliği. Zincir yedek LB'de tam değilse mobil istemciler masaüstünden farklı davranır.
IP ile doğrudan erişim testi. Teknik ekip IP üzerinden test eder, TLS ad uyumu atlanır. Kullanıcı yine FQDN kullanır.
TLS belgesi envanteri DNS tablosuyla eşleştirilmelidir. Her FQDN için geçerlik bitişi, yenileme sorumlusu ve yedek sitede hangi kasada tutulduğu yazılır. Otomatik yenileme acil geçiş anında çalışmayabilir. Manuel yedek belge prosedürü runbookta durmalıdır.
Kimlik ve federasyon katmanı
Çoğu kurumsal uygulama kimlik sunucusuna yönlendirir. Geçiş sırasında kimlik uç noktası farklı bir URL veya metadata ile geliyorsa uygulama oturum açma akışında takılır. DNS ve TLS belgesi burada da geçerlidir.
Dizin replikasyonu tamamlanmadan kimlik kaydı yedek siteye yönlendirilmiş olabilir. Kullanıcı doğru TLS ile kimlik sunucusuna gider ancak oturum açamaz. Bu durum ağ geçişi başarılı sanılırken uygulama katmanında kalır.
Federasyon metadata dosyasında acil durum uç noktası tanımlı değilse değişiklik üretim sırasında yapılamaz. Metadata güncellemesi planlı tatbikat kapsamına alınmalıdır.
Tatbikat ölçümünde DNS ve TLS
Süre ölçümü yalnızca VM açılış saatinden başlamamalıdır. Fonksiyonel bitiş için tanımlı bir dış kullanıcı testi gerekir. Bu test DNS yayılımını ve TLS doğrulamasını içerir.
Önerilen zaman çizelgesi kayıtları şunlardır.
- Geçiş kararı ve runbook DNS adımı başlangıcı
- Yetkili kişinin DNS sağlayıcı veya iç DNS'de değişikliği kaydettiği an
- Dış resolver kontrol listesinde beklenen IP'nin ilk görüldüğü an
- Test kullanıcısının tarayıcıda başarılı TLS ile oturum açtığı an
DR tatbikat raporu şablonunda DNS ve kimlik satırları boş bırakılmamalıdır. Geri dönüş planı doğrulamasında TTL tekrar yükseltilir ve üretim TLS belgesi ön planda kalır.
Yaygın tuzaklar
TTL tatbikat gününde ilk kez düşürülür. Yayılım süresi ölçüme girmez, hedef yanlışlıkla tutturulmuş görünür.
Yalnızca hosts dosyası ile test. Gerçek kullanıcı yolu doğrulanmaz.
Belge süresi kontrol edilir, ad kapsamı edilmez. Süre geçerli ama SAN listesi eksik kalır.
İç ve dış DNS aynı varsayılır. Müşteri trafiği geçiş sonrası hâlâ üretime gider.
CNAME hedefi yedekte güncellenmez. Üst kayıt değişmiş olsa bile zincirin son halkası eski kalır.
Geri dönüşte DNS eski haline dönmez. Üretime dönüş sonrası split trafik veya TLS uyarısı sürer.
Kontrol listesi
- Kritik FQDN listesi üretim ve yedek hedefleriyle eşleşiyor
- Tatbikat öncesi TTL düşürme tarihi planlandı
- İç ve dış DNS görünümü ayrı test kullanıcılarıyla doğrulanacak
- Yedek site LB havuzu ve sağlık kontrolü runbookta
- TLS envanteri her FQDN için SAN kapsamını içeriyor
- Kimlik metadata ve acil uç nokta URL'leri yazılı
- Dış resolver kontrol listesi tatbikat raporuna bağlandı
- DRaaS kapsamı güncel gereksinimlerle karşılaştırıldı
Leon-X ile sonraki adım
Leon-X kritik servis adlarınızı yedek siteye geçiş runbook ile hizalar. DNS, TLS ve kimlik adımlarını toparlanma süresi hedefi tanımına ekler, tatbikat senaryosunu operasyon ekibinizle koordine eder. Altyapı sahibi değildir. Keşif için iletişime geçin.
Sık sorulan sorular
DNS değişikliği geçiş süresine her zaman eklenir mi?
Çoğu senaryoda eklenir. TTL, resolver önbelleği ve sağlayıcı yayılım hızına bağlıdır. Hedef süre DNS adımını içerecek şekilde yazılmalıdır.
Yedek sitede wildcard TLS belgesi yeterli midir?
Her zaman değildir. Kullanılan tüm servis adları SAN listesinde veya wildcard kapsamında olmalıdır. Ortam etiketli alt alan adları ayrı kontrol edilir.
Geçiş sırasında TLS doğrulamasını atlamak kabul edilir mi?
Üretim trafiğinde hayır. Tatbikat bile TLS doğrulamasını atlamamalıdır. Aksi halde ölçüm gerçek kullanıcı deneyimini yansıtmaz.
DRaaS sağlayıcısı DNS kayıtlarını benim yerime günceller mi?
Operasyon modeli projeye göre değişir. Kayıt sahipliği ve onay zinciri sözleşmede net değilse tatbikat gecikir. Müşteri DNS envanteri ve yetkili kişi listesi müşteri tarafında kalmalıdır.
Sonuç
Yedek siteye geçişte DNS ve TLS belgesi tuzakları, altyapı hazır olsa bile kullanıcı erişimini geciktirir. TTL planı, split horizon ayrımı, yük dengeleyici hazırlığı, TLS ad uyumu ve kimlik uç noktaları runbook ile aynı öncelikte ele alınmalıdır. Tatbikat ölçümü dış resolver ve gerçek TLS el sıkışmasıyla bitmelidir. Hedef süreler taahhüt diye okunmamalı, hedef olarak değerlendirilir ifadesi korunmalıdır. Leon-X Bulutistan altyapısının sahibi değildir, geçiş planını ve kontrol listesini gereksinimlerinizle eşleştirir.
Kaynaklar
- Leon-X, DRaaS ürün sayfası
- RFC 1034 ve RFC 1035, DNS temel tanımları (kayıt ve TTL dili referansı)
- RFC 6125, TLS üzerinden servis kimliği ve ad doğrulama çerçevesi (referans)