Bulut sunucuda ağ güvenliğini tek bir kural listesine bırakmak en sık yapılan hatalardan biridir. Sunucu açılır, geniş bir port aralığı verilir ve sonra kimse dönüp daraltmaz. Kısa cevap şöyledir. Güvenlik grubu her sunucunun kapısındaki kuralı tutar, segmentasyon ise hangi katmanın hangi katmanla konuşabileceğini belirler. İkisini birlikte tasarlayın, her kuralın nedenini yazın ve kuralı yazan kişiyi kayda geçirin.
Hızlı Özet
Bulut sunucuda ağ tasarımı iki soruya cevap verir. Hangi iş yükü hangi ağ bölgesinde durur ve hangi kaynak o bölgeye hangi porttan girebilir. Güvenlik grubu ikinci soruyu sunucu düzeyinde yanıtlar. Segmentasyon iş yüklerini birbirinden ayırır. Yönetim erişimi iş trafiğinden ayrı bir yolda tutulmalıdır. Her kuralın kaynağı, hedefi, portu ve gerekçesi yazılmalıdır. Leon-X bulut altyapısının sahibi değildir. Kurallar mevcut mimarinin keşfinde birlikte netleştirilir.
İçindekiler
- Güvenlik Grubu ile Segment Aynı Şey Değildir
- Katmanları Önce Çizin
- Kural Yazarken Kaynak ve Hedef Belli Olmalı
- Yönetim Ağı Ayrı Tutulur
- Yaygın Hatalar
- Kontrol Listesi
- Leon-X ile Sonraki Adım
- Sık Sorulan Sorular
- Sonuç
- Kaynaklar
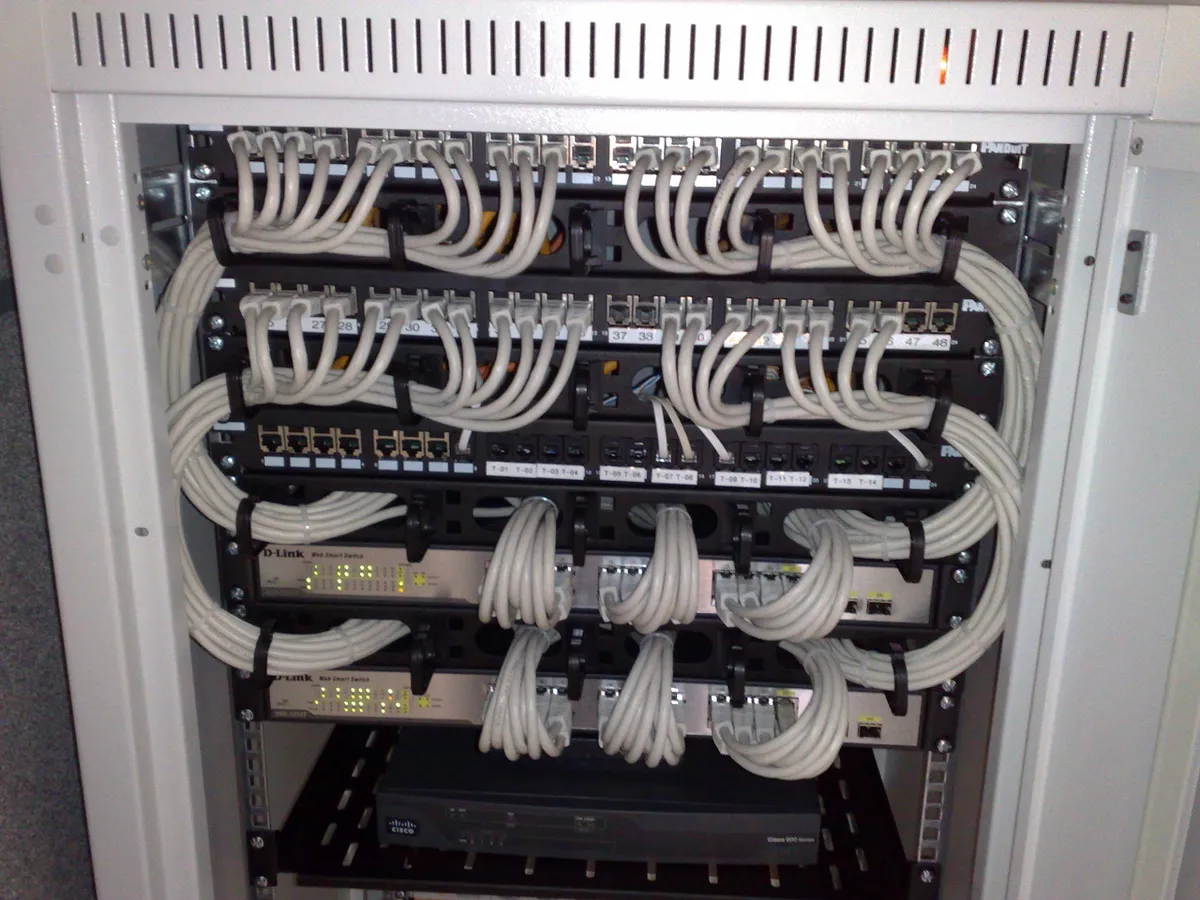
Kaynak Wikimedia Commons, 19-inch rackmount Ethernet switches and patch panels. Fotoğraf Dsimic tarafından çekilmiş olup CC BY-SA 4.0 lisansıyla yayımlanmıştır. Görsel WebP biçimine çevrilip boyutlandırıldı.
Güvenlik Grubu ile Segment Aynı Şey Değildir
Güvenlik grubu bir sunucunun ağ kapısındaki kuralları tutar. Hangi kaynağın hangi porttan bu sunucuya ulaşabileceğini ve sunucunun hangi hedefe çıkabileceğini belirler. Segment ise ağın bölünme biçimidir. Web, uygulama ve veri katmanları farklı alt ağlarda durabilir ve aralarındaki trafik yalnızca gerekli yollardan geçer. Biri olmadan öbürü tek başına yetmez. Yalnızca güvenlik grubuna güvenilirse kurallar çoğalır ve hangisinin neden açık olduğu unutulur. Yalnızca segmente güvenilirse aynı alt ağdaki bir sunucu komşusuna serbestçe ulaşabilir. Bulut sunucunun temel modeli için bulut sunucu nedir yazısı faydalı bir başlangıçtır.
Katmanları Önce Çizin
Kural yazmadan önce ağın bir çizimini çıkarın. Her iş yükü için üç bilgi yazılmalıdır. İş yükü hangi veriyi okuyor, hangi servisi sunuyor ve kimler hangi yoldan erişiyor. Pratikte dört grup çoğu ortamı karşılar. Dış giriş katmanında yalnızca yayınlanan servis portu açılır. Uygulama katmanı yalnızca dış girişten gelen isteği kabul eder. Veri katmanı yalnızca uygulama katmanından gelen bağlantıyı kabul eder. Yönetim grubuna doğrudan internetten erişim verilmez. Sanal ağ ile bulut sunucu arasında ağ ve güvenlik katmanının nasıl değiştiğini görmek için sanal sunucu ile bulut sunucu farkları yazısı işinize yarar.
Kural Yazarken Kaynak ve Hedef Belli Olmalı
En çok zarar veren kural genel amaçlı olanıdır. Her yerden her porta açılan bir kural geçici bir test için eklense bile kalıcı hale gelir. Her kuralda dört bilgi bulunmalıdır. Kaynak bir IP aralığı ya da tanımlı bir güvenlik grubu olmalıdır. Hedef hangi sunucu ya da hangi grup olduğu belli olmalıdır. Port ve protokol tek tek yazılmalıdır. Son olarak kuralın sahibi ve gerekçesi kayda geçmelidir. Bu dört bilgi yoksa kural kaldırılır. Yeni bir uygulamanın port ihtiyacı belirsizse önce gerçek bağlantı gereksinimi çıkarılır, sonra kural daraltılır.
Giden trafik de aynı dikkatle yazılmalıdır. Bir sunucunun her yere çıkabilmesi, ele geçirilmiş bir sistemin veriyi dışarı taşımasını kolaylaştırır. Güncelleme ve lisans sunucuları gibi bilinen hedefler listelenir, geri kalan çıkış sınırlandırılır. Aynı ayrım GPU sunucularında da geçerlidir. Bu konunun GPU tarafı için GPU iş yüklerinde güvenlik bölümleme yazısına bakabilirsiniz.
Yönetim Ağı Ayrı Tutulur
SSH, uzak masaüstü ve yönetim paneli erişimi iş trafiğinden ayrı bir yolda olmalıdır. Yönetim girişi bir sıçrama sunucusu üzerinden yapılırsa kimin hangi oturumu açtığı tek bir yerden izlenebilir. Yönetici hesapları da uygulama hesaplarından ayrı tutulmalıdır. Bu ayrım yoksa bir uygulamadaki açık, sunucunun yönetim yetkisine kadar uzanabilir. Yönetim ağına erişimde çok faktörlü doğrulama ve yalnızca bilinen kaynak adreslerine izin kullanılmalıdır. Kimlik ve yetki tarafındaki ayrıntılar için ISO 27001 erişim kontrolü yazısı yardımcı olur.
Yaygın Hatalar
Tüm trafiği açan bir güvenlik grubunu geçici diye bırakmak ilk hatadır. Geçici kurallar çoğu zaman bir daha gözden geçirilmez.
Her sunucuya ayrı kural yazıp segmenti hiç çizmemek ikinci hatadır. Kural sayısı artar, ama hiçbirinin neden var olduğu belli olmaz.
Veritabanını uygulamayla aynı alt ağda bırakıp her şeyi yalnızca güvenlik grubu kuralına bağlamak üçüncü hatadır. Kural yanlış yazıldığında korunacak ikinci bir sınır kalmaz.
Kural değişikliklerini kayda geçirmemek dördüncü hatadır. Bir olay olduğunda kimin hangi kuralı, ne zaman açtığını bilmeden kök nedeni bulmak zorlaşır.
Kontrol Listesi
- Her iş yükünün katmanı ve sorumlu ekibi yazılı mı?
- Dış girişte yalnızca yayınlanan servis portları açık mı?
- Uygulama ve veri katmanı ayrı alt ağlarda mı?
- Her kuralın kaynağı, hedefi, portu ve gerekçesi yazılı mı?
- Giden trafik bilinen hedeflerle sınırlı mı?
- Yönetim erişimi ayrı bir yoldan ve kayıtlı olarak mı yapılıyor?
- Kural değişiklikleri tarih ve sorumlu bilgisiyle kayda geçiyor mu?
- Son gözden geçirme ne zaman yapıldı ve bir sonraki ne zaman yapılacak?
Leon-X ile Sonraki Adım
Leon-X bulut sunucu altyapısının sahibi değildir. Danışman ve çözüm ortağı olarak mevcut sanal ağ yapısını, kuralları ve iş yüklerinin bağımlılıklarını birlikte inceler. Hangi katmanın hangi kuralla ayrılacağı keşifte netleşir. Kesin yapılandırma kararları sizin ekibinizin onayıyla uygulanır. Bulut sunucu kapsamını görmek için bulut sunucu çözümleri sayfasına bakabilirsiniz. Mevcut kurulumunuz için iletişime geçebilirsiniz.
Sık Sorulan Sorular
Güvenlik grubu yerine yalnızca segment kullanmak yeterli mi?
Hayır. Segment trafiğin hangi bölgeler arasında geçebileceğini sınırlar. Güvenlik grubu ise bir sunucunun hangi bağlantıyı kabul edeceğini belirler. İkisi birlikte kullanıldığında bir katmanın hatası diğerinin arkasında kalır.
Sağlayıcı ağ katmanını yönettiği için kuralları da yönetir mi?
Bu konu sözleşme ve servis tanımına bağlıdır. Fiziksel ağ ve platform katmanı sağlayıcıda olabilir. Uygulamaya hangi kaynağın ulaşacağı ise çoğu zaman müşteri tarafında yazılır. Sorumluluk dağılımı proje öncesinde yazılı hale getirilmelidir. Model için IaaS sorumluluk paylaşım yazısına bakabilirsiniz.
Mevcut kurallar nasıl daraltılır?
Önce gerçek bağlantı kayıtları incelenir. Uzun süredir kullanılmayan kurallar kapatılmadan önce ilgili uygulama ekibine sorulur. Daraltma küçük gruplar halinde yapılır ve her adımdan sonra uygulamanın çalıştığı doğrulanır.
Sonuç
Bulut sunucuda ağ güvenliği tek bir güvenlik grubuna sığdırılmamalıdır. Önce katmanlar çizilir, sonra katmanlar arasında yalnızca gerekli yollar açılır. Güvenlik grubu sunucunun kapısındaki kuralı tutar. Segment ise katmanlar arasındaki sınırı belirler. Yönetim erişimi ayrı kalır ve her kural gerekçesiyle kayda geçer. Mevcut kurulumunuzu bulut sunucu çözümleri kapsamıyla birlikte değerlendirmek için keşfe başlayabilirsiniz.
Kaynaklar
- Kullanılan bulut platformunun güvenlik grubu ve ağ dokümantasyonu
- Kurumun kendi güvenlik politikası ve erişim kayıtları